Звонки, которые совершают мошенники, направлены на то, чтобы обмануть россиян, выдавая их за сотрудников банков и упоминая якобы необычную активность в расчётах через СБП. Согласно МВД, злоумышленники настаивают на «проверке», принуждая жертву передать код из смс и угрожая, что в противном случае доступ к СБП будет ограничен. После того как человек поддастся убеждениям, он может подтвердить нездоровую операцию или установить программу, которая на деле содержит вредоносное ПО, и так злоумышленники смогут похитить деньги.
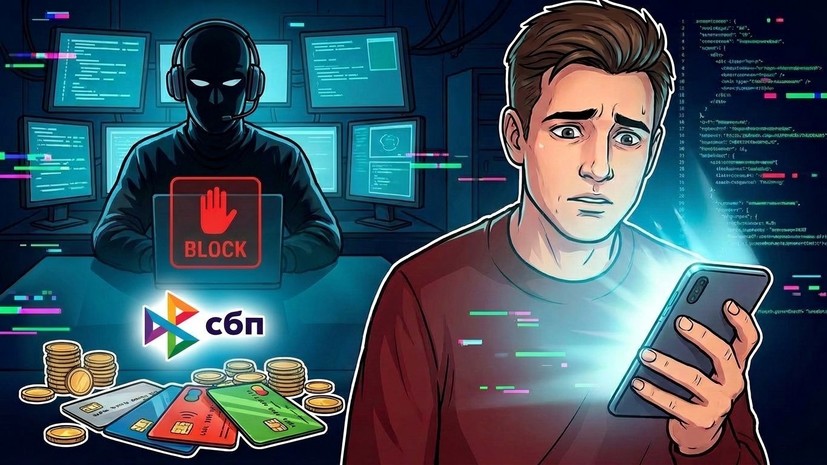
Телефонные аферисты начали использовать звонки от имени банковских сотрудников, чтобы выманить коды из смс и принудить жертву установить опасное ПО, шантажируя «блокировкой» переводов через систему быстрых платежей (СБП). Как сообщает ТАСС со ссылкой на материалы МВД России.
Мошенники выходят на связь с потенциальной жертвой, прикидываясь работниками банка, и говорят о якобы выявленной подозрительной активности при переводах через СБП. Злоумышленники настаивают на проведении «проверки», без которой счета или переводы гражданина могут быть заблокированы.
Мошенники искусственно создают напряжённость, заставляя человека испытывать страх и необходимость торопиться, а затем убеждают его назвать код из смс. Они объясняют это «верификацией», которая нужна для подтверждения операции или установки приложения, которое на самом деле является вредоносной программой. В результате злоумышленникам предоставляется удалённый доступ к устройству, и они могут украсть деньги.
Сотрудники банков не должны требовать коды из смс и не должны по телефону заставлять клиентов устанавливать посторонние программы, о чём напомнили в МВД.
Ранее в ведомстве сообщили о новой мошеннической схеме, связанной с поддельными квитанциями на оплату услуг ЖКХ, уплаты штрафов ГИБДД и налогов.
Для того чтобы похитить средства, злоумышленники используют собственные QR-коды и ссылки для оплаты. При сканировании кода открывается ссылка на платёжный сервис. Если ввести туда данные банковской карты, средства сразу поступят мошенникам, сообщает сайт kp.ru.
«Ранее такая схема распространения поддельных квитанций для оплаты через почтовые ящики граждан применялась и раньше, однако мошенники продолжают её совершенствовать. Основная опасность заключается в — напечатанном на извещении QR-коде», — пояснил руководитель службы информационной безопасности ГК InfoWatch Роман Алабин.
Отличия у поддельных квитанций незначительные и малозаметные, но они есть, отметил эксперт. Поэтому перед оплатой услуг важно внимательно осмотреть, как выглядит домен сайта, обратить внимание на пометки вроде «Срочно оплатить» или срок внесения средств, не превышающий нескольких дней: таким образом злоумышленники создают ощущение неотложности и снижают внимание человека.
При обнаружении чего-либо подозрительного на квитанции не стоит сканировать QR-код, поскольку, по словам Алабина, в нём могут быть не только реквизиты мошенников, но и ссылка на сайт для установки зловредного ПО.
Чтобы обезопасить себя, эксперт рекомендовал проводить оплату через официальные приложения банков или «Госуслуг». В них также можно проверить, действительно ли у вас есть начисления.
В случае ввода данных карты на мошенническом ресурсе следует незамедлительно заблокировать её через банк, добавил Алабин. Саму квитанцию лучше сфотографировать и сообщить в организацию, от которой приходят официальные платёжки, о поддельном документе. Также можно подать заявление в полицию.